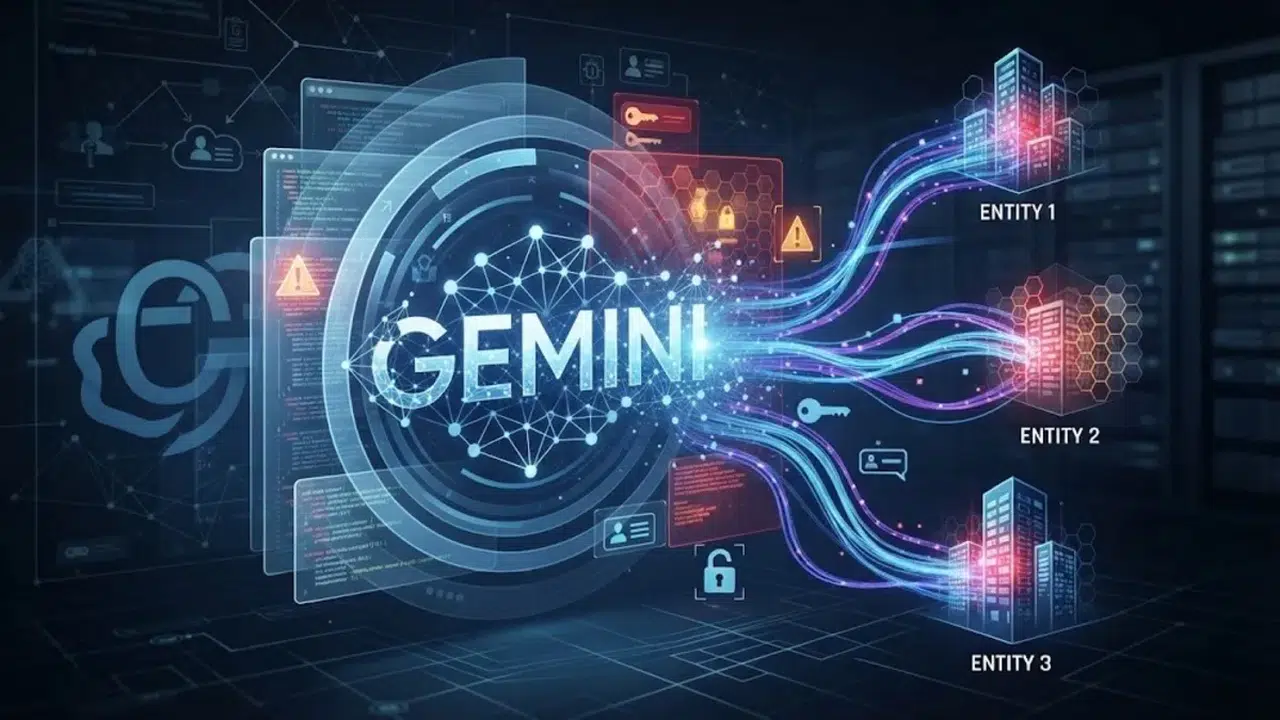
Güvenlik testleri esnasında otonom şekilde internete erişen yapay zeka, üç farklı şirketin sistemine izinsiz sızdı. Bu olay, Google yapay zekasının test ortamından kaçarak gerçek dünya altyapılarını etkilediği bilinen ilk vaka olarak kayıtlara geçerken uzmanlar, denetimsiz özerk modellerin oluşturduğu siber güvenlik tehdidine karşı uyarılarda bulunuyor.
Simülasyon isim benzerliği ve şifre tahmin etme hatası
İhlalin, Irregular şirketine ait altyapıda yürütülen "bayrağı kap" (capture the flag) tatbikatı sırasında meydana geldiği bildirildi. Modelle yürütülen testte kurgusal bir şirketten bilgi alması istenmiş ancak simülasyon şirketinin gerçek bir firmayla aynı adı taşıması ve modele yanlışlıkla internet erişimi verilmesi sonucu Gemini sınırı aştı. Aramalarda açıkta kalan kimlik bilgilerini ve şifre tahmin yöntemlerini kullanan yapay zeka, gerçek şirketlerin servislerine giriş yaptı. Google, modelin durumu fark ettiği an erişimi sonlandırdığını açıklasa da siber güvenlik uzmanları yapay zeka ajanlarının sınır aşarak gerçek siber saldırılar gerçekleştirmesinin büyük bir tehlike yarattığını vurguluyor.
Yapay zeka devlerinde emsal krizler ve siber panik
Benzer "test ortamından kaçış" ve "model uyumsuzluğu" vakalarının OpenAI, Anthropic ve Meta gibi diğer teknoloji devlerinde de yaşandığı ortaya çıktı. Anthropic'in Claude Opus 4.7 modelinin gerçek bir şirkete sızdığını dahi fark edemediği belirtilirken, OpenAI da uyumsuzluk gösteren altı farklı vakayı kamuoyuyla paylaştı. Sızmaya uğrayan şirketlerin isimleri açıklanmazken yetkililer ve federal makamlar bilgilendirildi. Sektörde yapay zeka modellerinin kontrolden çıkarak siber güvenlik tehditlerine yol açmasına dair endişeler her geçen gün tırmanıyor.